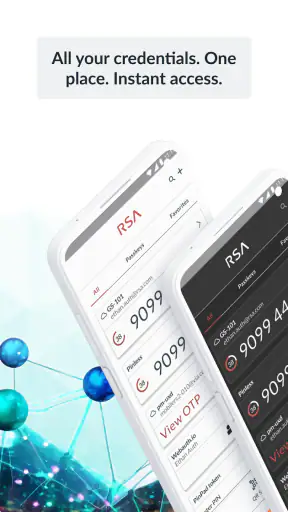
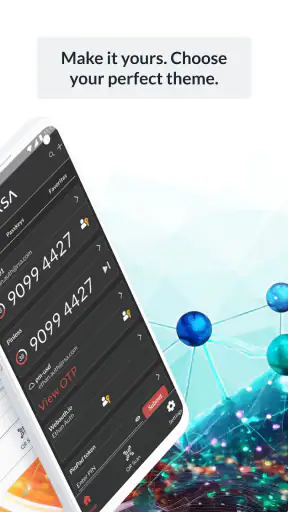
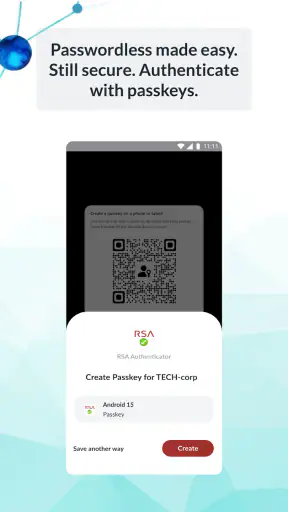
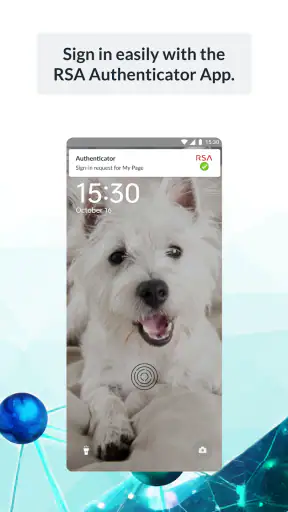
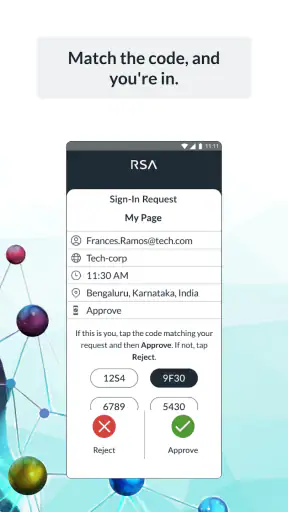
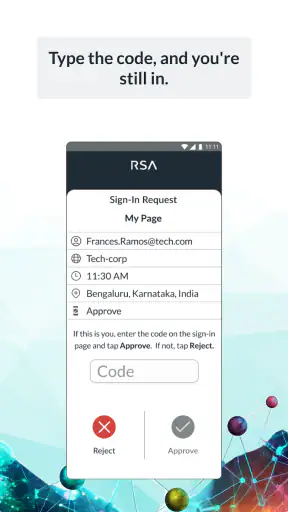
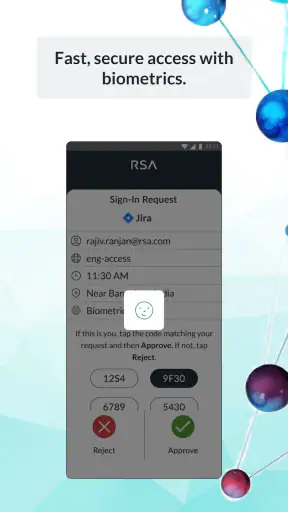
Dans une maison où plusieurs personnes utilisent des services professionnels, scolaires ou administratifs, la validation en deux étapes devient vite une affaire de coordination. J’ai testé RSA Authenticator (SecurID) dans cette logique : non pas comme une application que toute la famille manipule ensemble, mais comme un outil personnel qui peut trouver sa place sur un appareil partagé avec beaucoup de prudence. Son rôle est simple à comprendre : confirmer une identité avec un code à usage unique, des données biométriques ou d’autres méthodes d’authentification proposées par le service auquel on se connecte.
Développée par RSA Security, cette application gratuite appartient à la catégorie Communication. Elle affiche une note moyenne de 3,4 sur 5, basée sur environ 18 000 évaluations, et dépasse les 10 millions d’installations. Ces chiffres montrent qu’elle est largement utilisée, mais ils ne dispensent pas de regarder son fonctionnement avec réalisme : ce n’est pas un coffre-fort familial ni un gestionnaire de mots de passe. C’est un compagnon d’authentification, généralement lié à des comptes précis et à une organisation qui a choisi RSA pour protéger ses accès.
Une application personnelle dans un appareil parfois partagé
Le premier point à comprendre est la frontière entre l’appareil et le compte. Un téléphone peut être posé sur la table du salon, prêté à un proche ou utilisé ponctuellement par plusieurs membres du foyer. Pourtant, les informations d’authentification qu’il contient appartiennent à une personne donnée. Avec RSA Authenticator, cette distinction est particulièrement importante : voir un code ou approuver une demande de connexion peut donner accès à un espace professionnel, à des documents internes ou à des outils sensibles.
Dans un scénario quotidien, j’imagine un parent qui utilise son téléphone pour se connecter à son espace de travail pendant qu’un adolescent s’en sert ensuite pour consulter une application scolaire. Le partage physique du téléphone n’est pas forcément un problème si chacun verrouille correctement l’appareil et si personne ne touche aux éléments d’authentification. En revanche, laisser l’application ouverte ou expliquer à un autre utilisateur où trouver les codes annule une partie de la séparation attendue entre les comptes.
Je recommande donc de considérer l’application comme une pièce d’identité numérique personnelle, même si elle est installée sur un téléphone que plusieurs personnes prennent en main. Elle ne devrait pas être traitée comme une application familiale de calendrier, de messagerie ou de streaming. Cette nuance évite une erreur fréquente : croire que le fait de partager le téléphone revient à partager le droit de valider une connexion.
Pour un usage domestique, le meilleur arrangement reste un appareil principalement associé à son propriétaire. Si le téléphone circule beaucoup, il faut au minimum utiliser le verrouillage général de l’appareil et éviter de laisser quelqu’un effectuer une connexion pendant que le titulaire du compte n’est pas présent. La simplicité du code affiché peut donner une impression de banalité, alors que sa valeur dépend entièrement du compte qu’il protège.
Ce que l’application fait réellement pendant une connexion
RSA Authenticator intervient après la saisie des identifiants, lorsque le service demande une preuve supplémentaire. Selon la configuration mise en place par l’organisation, cette preuve peut prendre la forme d’un mot de passe, d’une donnée biométrique, d’un code à usage unique ou d’une autre méthode compatible. L’application n’est donc pas toujours utilisée de la même manière d’un compte à l’autre.
Cette souplesse est utile, mais elle explique aussi pourquoi l’expérience peut sembler moins directe qu’avec une application grand public. Je ne peux pas choisir librement une méthode universelle pour tous les services : le parcours dépend de la politique du compte et de la manière dont l’administrateur a configuré l’authentification. Pour certains utilisateurs, c’est rassurant. Pour d’autres, cela crée une étape supplémentaire dont ils ne comprennent pas immédiatement la raison.
Le code à usage unique est pratique lorsque je dois me connecter depuis un ordinateur qui n’est pas mon téléphone. Je garde l’appareil près de moi, je consulte le code, puis je le saisis dans la page prévue à cet effet. L’opération est rapide, mais elle demande de ne pas confondre le code avec un mot de passe permanent. Il faut aussi vérifier que la demande correspond bien à la connexion que je suis en train de faire, au lieu de valider machinalement une sollicitation inattendue.
Installer l’application sans mélanger les identités
La mise en place est surtout une question de préparation. L’application seule ne suffit pas à protéger un compte : il faut que le service concerné accepte RSA Authenticator et que l’enrôlement soit effectué selon les instructions reçues. Dans un contexte professionnel ou scolaire, cette étape peut dépendre d’un administrateur. Si l’on installe simplement l’application en espérant qu’elle détecte tous les comptes, on risque de ne rien pouvoir faire avec.
Sur un appareil partagé, je conseille de décider avant l’installation qui sera le propriétaire de l’authentificateur. Ce choix paraît évident, mais il devient important lorsque plusieurs adultes utilisent le même téléphone ou lorsqu’un appareil de secours est configuré pour une personne. Le compte protégé, le titulaire de l’appareil et la personne qui connaît le code de déverrouillage devraient rester clairement identifiables.
Une autre précaution consiste à ne pas supprimer l’application ou ses éléments de configuration simplement parce qu’un membre du foyer n’en a plus besoin. Dans un environnement géré par une entreprise, une modification locale peut interrompre l’accès au compte. Si le téléphone change de propriétaire, il vaut mieux traiter cette transition comme un changement d’appareil d’authentification, avec la procédure prévue par le service concerné.
La version actuelle est 4.7.1.1 et l’application demande un système d’exploitation au moins égal à la version 10. Avant de compter dessus pour une connexion importante, je vérifierais donc que le téléphone utilisé par la famille respecte cette exigence. Sur un appareil ancien, le problème n’est pas seulement le confort : une application d’authentification qui ne peut pas être installée ou maintenue à jour devient un point faible au moment où l’on en a besoin.
Organiser les connexions quand plusieurs personnes dépendent du même téléphone
La coordination est le vrai défi d’un appareil partagé. Si un parent doit valider une connexion professionnelle pendant qu’un autre membre du foyer utilise le téléphone, il faut éviter les interruptions et les manipulations improvisées. Un accord simple peut suffire : la personne qui possède les comptes protégés garde la main sur l’application, et les autres lui rendent immédiatement le téléphone lorsqu’une demande d’authentification apparaît.
Je trouve utile de séparer les usages dans le temps plutôt que de chercher à rendre l’application accessible à tout le monde. Par exemple, on peut réserver les connexions sensibles à un moment où le propriétaire du téléphone est disponible. Ce n’est pas une fonction intégrée à RSA Authenticator, mais une habitude qui réduit les erreurs de validation et les demandes répétées du type « quel bouton dois-je toucher ? ».
Il faut également prévoir les situations où la personne n’est pas à la maison. Si un compte est indispensable pour une tâche familiale, comme une démarche effectuée depuis un ordinateur commun, le titulaire doit savoir comment gérer la demande à distance ou disposer d’une méthode de récupération approuvée par le service. Je déconseille de transmettre durablement les codes à un proche simplement pour rendre l’organisation plus facile. La commodité immédiate ne vaut pas la perte de contrôle sur le compte.
Dans mon usage, l’application est plus confortable quand le téléphone reste accessible et chargé. Cela semble évident, mais un authentificateur devient un obstacle si l’appareil est oublié dans une autre pièce, éteint ou utilisé par quelqu’un d’autre au moment précis de la connexion. Pour cette raison, une personne qui se connecte très souvent depuis un ordinateur devrait réfléchir à son organisation avant de remplacer son téléphone ou de réinitialiser l’ancien.
Enfants, adolescents et confiance dans le foyer
La classification PEGI 3 indique une accessibilité adaptée à un très large public, mais elle ne transforme pas l’application en outil destiné aux enfants. Le sujet principal n’est pas le contenu visuel : c’est la responsabilité liée aux comptes. Un enfant peut comprendre comment lire un code sans comprendre qu’il s’agit d’une autorisation temporaire, strictement liée à une identité et à une demande précise.
Pour un adolescent qui possède ses propres comptes, l’application peut être pertinente si une école, une organisation ou un service lui demande cette forme d’authentification. Dans ce cas, je privilégierais un téléphone personnel et une explication concrète : ne jamais communiquer un code, ne pas approuver une demande inconnue et demander de l’aide lorsque l’écran de connexion ne correspond pas à l’action en cours.
Pour un jeune enfant, je ne vois pas d’intérêt à installer RSA Authenticator sur son appareil uniquement parce qu’il utilise parfois le téléphone d’un parent. Il vaut mieux garder l’outil avec le titulaire du compte. L’application n’a pas vocation à gérer des profils familiaux, à filtrer les connexions ou à créer des permissions adaptées à l’âge. La confiance doit donc être organisée par les adultes, pas déléguée à l’interface.
Cette limite est importante dans les foyers où un téléphone est prêté avec une grande liberté. Même si l’application ne montre qu’un code ou une demande de validation, cette information peut être la dernière étape avant l’accès à un environnement sensible. Je recommande de présenter cette règle comme une règle de confidentialité, au même titre que le code de déverrouillage ou les documents personnels, plutôt que comme une interdiction mystérieuse.
Ce qui distingue RSA Authenticator des solutions habituelles
Face aux applications d’authentification plus généralistes, RSA Authenticator se distingue surtout par son ancrage dans l’écosystème RSA Security et par les méthodes que l’organisation peut proposer. Une application de codes plus universelle peut être plus simple pour une personne qui veut regrouper de nombreux comptes personnels dans un seul endroit. À l’inverse, RSA Authenticator est un choix logique lorsque l’accès dépend déjà d’une infrastructure RSA mise en place par une entreprise ou un établissement.
Je ne le choisirais pas comme première solution pour centraliser mes comptes personnels si aucun service ne me le demande. Une application généraliste peut offrir un parcours plus familier pour gérer plusieurs sites, tandis qu’un gestionnaire de mots de passe répond à un autre besoin : conserver et remplir des identifiants. RSA Authenticator ne remplace ni l’un ni l’autre. Il ajoute une preuve lors de la connexion, mais il ne constitue pas une bibliothèque complète de mots de passe.
La biométrie peut rendre la validation plus naturelle lorsque le téléphone et le compte sont configurés pour l’utiliser. Toutefois, elle ne supprime pas la nécessité de comprendre le contexte de la demande. Une validation rapide avec une empreinte ou un visage est confortable, mais elle peut aussi encourager le réflexe d’accepter sans lire. Pour moi, la meilleure pratique consiste à vérifier d’abord l’origine de la connexion, puis à utiliser la méthode disponible.
Le code à usage unique reste l’option la plus compréhensible dans les situations où je me connecte depuis un ordinateur. Il fonctionne comme un pont entre l’écran de connexion et le téléphone, mais il impose une petite discipline. Je ne le note pas dans un carnet, je ne l’envoie pas dans une conversation familiale et je ne le réutilise pas comme s’il était permanent. Ce sont des détails simples, mais ils font une différence réelle dans un foyer où les appareils circulent.
Les limites à connaître avant de lui confier ses accès
La première friction vient de la dépendance à l’organisation qui gère le compte. Si l’administrateur modifie la méthode de connexion, si l’enrôlement n’est pas terminé ou si le compte est désactivé, l’application ne peut pas résoudre le problème à elle seule. Il faut alors se tourner vers le service concerné. Pour un utilisateur habitué aux applications autonomes, cette dépendance peut être frustrante.
La deuxième limite concerne le changement de téléphone. Un authentificateur n’est pas une application que l’on réinstalle forcément en quelques secondes avant de reprendre sa journée. La continuité dépend de la procédure prévue pour le compte. Je préparerais donc la transition avant de réinitialiser l’ancien appareil, surtout si le téléphone sert à se connecter au travail et qu’aucun autre moyen de validation n’est immédiatement disponible.
La troisième est liée au partage de l’appareil. Même avec de bonnes intentions, un proche peut supprimer l’application, modifier un réglage ou valider une demande qu’il ne reconnaît pas. Le risque ne vient pas d’un défaut spectaculaire de l’outil, mais de la confusion entre usage familial et identité individuelle. Si plusieurs personnes ont besoin de leurs propres comptes, des appareils séparés sont généralement plus clairs qu’un seul téléphone commun.
Enfin, la note moyenne de 3,4 montre que l’expérience n’est pas parfaite pour tout le monde. Je ne la prends pas comme une preuve d’un problème unique, mais comme un rappel utile : l’authentification dépend de nombreux éléments extérieurs à l’application. La compatibilité du compte, la configuration de l’organisation, le téléphone utilisé et les habitudes de la personne peuvent tous influencer le résultat.
Mon verdict pour un foyer qui veut rester organisé
Après l’avoir replacée dans un contexte domestique, je considère RSA Authenticator comme un outil sérieux pour une identité individuelle, pas comme une solution de partage. Il est gratuit, accessible à partir d’un système d’exploitation version 10 et plus, et son rôle est suffisamment ciblé pour rester compréhensible : ajouter une étape de confiance à une connexion. Son ancienneté, puisqu’il est disponible depuis mai 2011, explique aussi pourquoi il s’inscrit davantage dans les usages professionnels que dans une logique familiale grand public.
Je le recommande à la personne dont l’entreprise ou l’établissement utilise déjà RSA Security, notamment si elle doit choisir entre un code à usage unique, une validation biométrique ou une autre méthode autorisée. Il peut également convenir à un foyer où chacun respecte une séparation nette des comptes et où le téléphone du titulaire reste sous son contrôle.
Je le déconseille en revanche à quelqu’un qui cherche simplement une application familiale pour gérer plusieurs mots de passe, partager des accès ou superviser les connexions d’enfants. Dans ces cas, un gestionnaire de mots de passe ou une solution d’authentification plus universelle sera souvent mieux adaptée, selon le besoin précis. RSA Authenticator ne doit pas être évalué comme s’il promettait ces fonctions.
Mon conseil final est concret : installez-le uniquement pour un compte qui attend cette méthode, définissez clairement son propriétaire, protégez l’accès au téléphone et préparez toute migration d’appareil avant qu’elle ne devienne urgente. Dans ces conditions, RSA Authenticator (SecurID) remplit correctement une mission étroite mais importante. Dans un foyer partagé, sa réussite dépend moins du nombre de personnes qui touchent le téléphone que de la clarté des frontières entre leurs identités numériques.


